【天穹】让样本分析迈向智能:天穹智能样本分析平台开始内测!
/ / 点击 / 阅读耗时 22 分钟一、平台升级
炎炎八月,HVV 已至。每年的 HVV 行动中分析人员都需要对大量样本进行定性和分析,这项长期以来的“硬仗”耗费了分析人员宝贵的时间和精力。如今,随着天穹团队对大模型和 Harness 技术的持续探索,已广泛在内部运营中部署智能 Agent,承担样本逆向与情报分析任务。经过不断打磨和优化,最终形成了基于 Harness 技术的天穹智能样本分析平台,真正将样本分析从”体力活“升级为”智能活“。
天穹智能样本分析平台旨在解放人力,依托多智能体协同系统,全面覆盖从样本逆向到威胁拓线的全链路分析流程,助力安全团队高效应对每一年 HVV 的严峻挑战。平台现已具备如下能力:
- 沙箱自动化分析研判
- 恶意样本深度逆向
- C2 等 IOC 自动化提取
- 威胁溯源与拓线
内测版本已开放试用,欢迎各位同事前来体验,申请方法请见文末内测邀请。
二、核心能力介绍
以下,我们将从平台架构、工具链支撑、产物输出及经验沉淀四个层面,逐层拆解天穹智能样本分析平台的核心能力。
多智能体团队协同
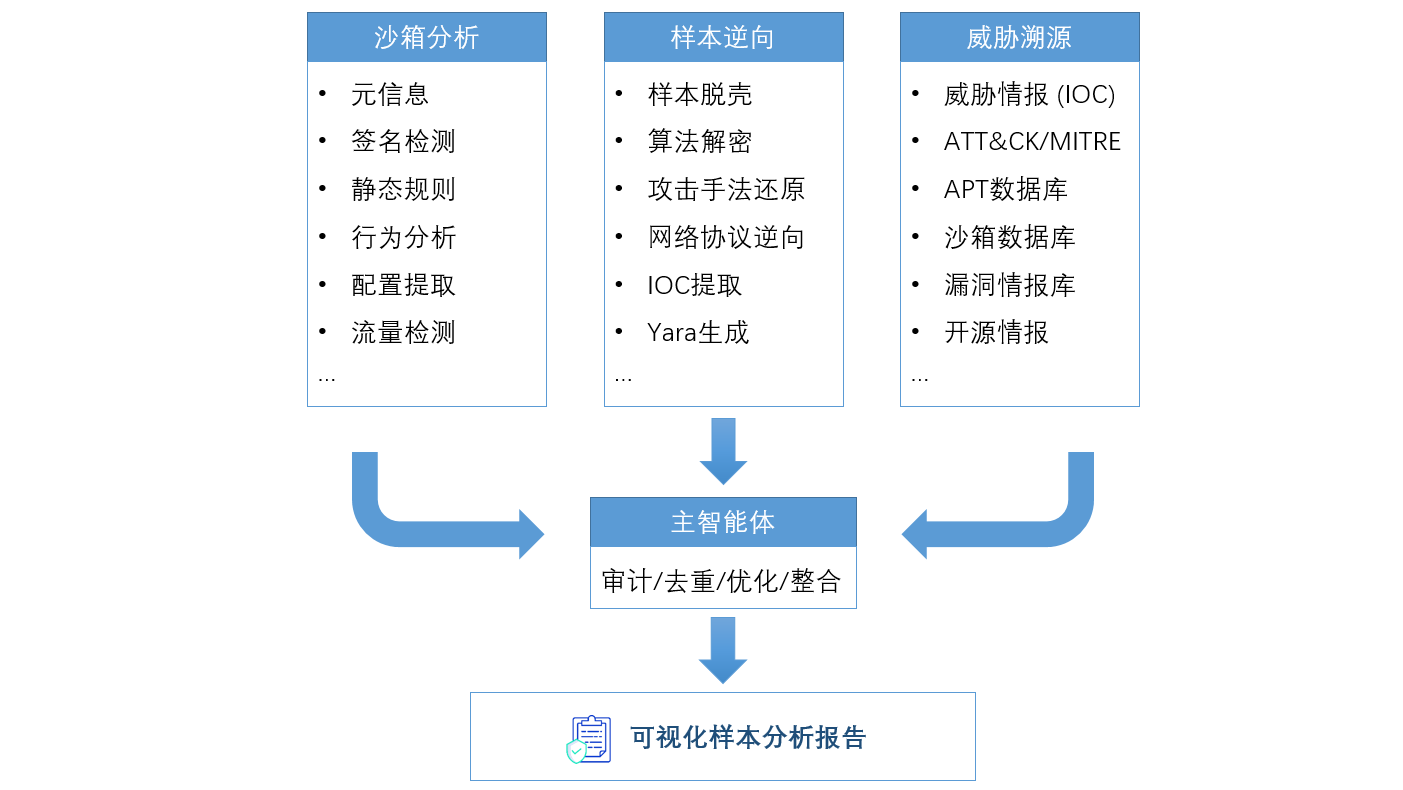
随着恶意样本的复杂度提升,我们深知单一智能体已难以胜任全链路的逆向分析任务。为此,天穹平台构建了一套多角色协同的智能体团队,模拟真实安全分析团队的工作模式。规划 Agent 负责拆解分析任务并制定执行策略,沙箱 Agent 负责将样本投递到沙箱系统,收集动态行为和网络数据,逆向 Agent 专注于代码反编译、函数识别与逻辑还原,情报 Agent 则负责 IOC 提取、威胁关联与拓线追踪。各 Agent 之间通过共享上下文与中间结果实现高效协作,当某个 Agent 遇到瓶颈时,可自动触发其他 Agent 进行补充分析和交叉验证,形成 “1+1>2“ 的协同效应,确保分析过程的深度与准确性。
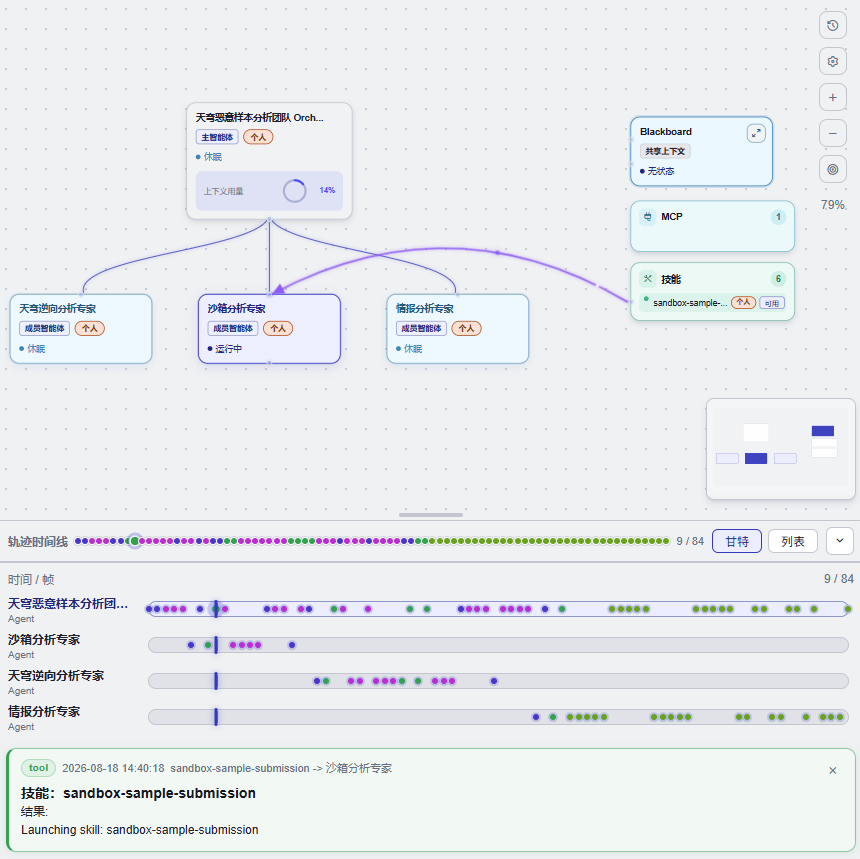
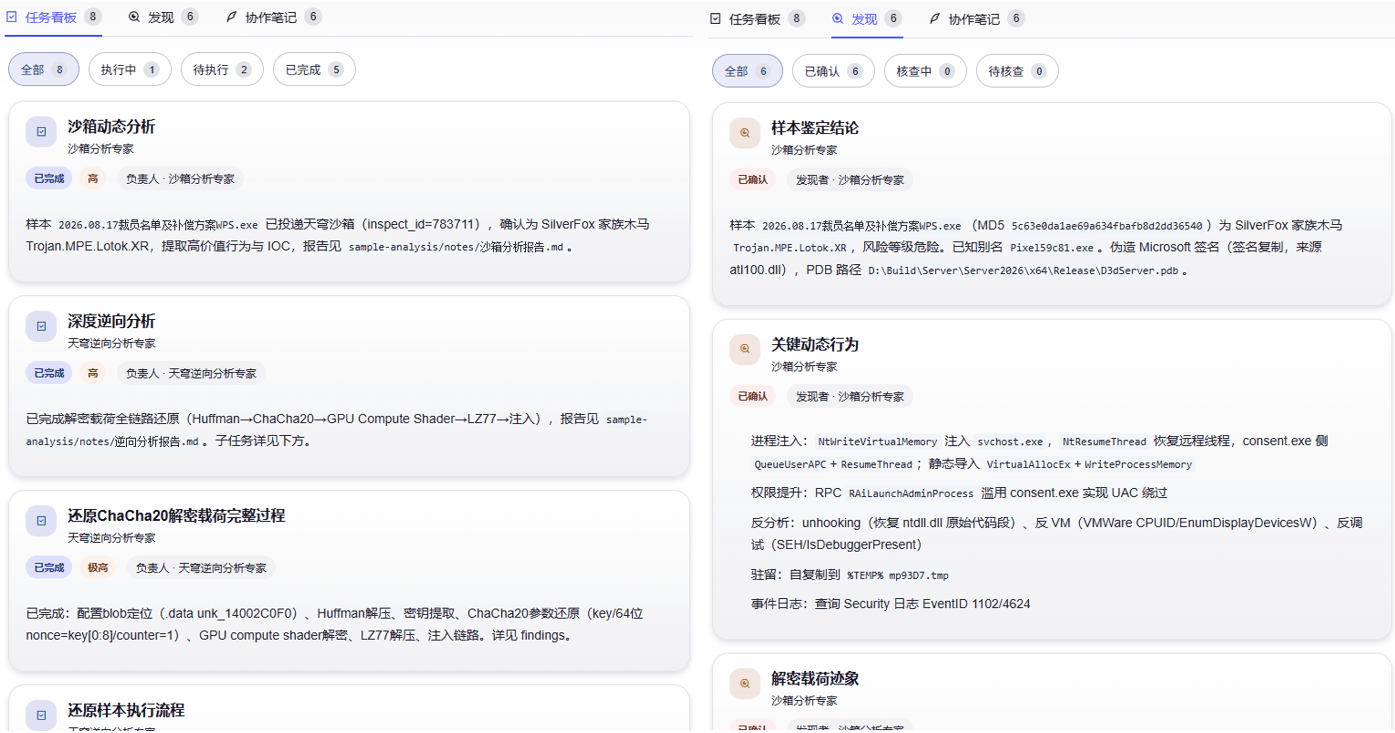
在智能体运行过程中,多个智能体之间会进行沟通和协作,以便及时将关键线索告知其他智能体,其他智能体则基于这些线索快速调整分析策略、认领关联子任务,并在任务看板中同步更新进度与发现。例如,当沙箱分析专家完成动态行为提取并确认样本家族后,关键线索(如 IOC、注入链路、衍生物、PDB 路径等)会自动流转至逆向分析专家,触发深度逆向、解密载荷还原等后续任务。各智能体在任务看板—发现—协作笔记的多维视图中持续共享信息,最终形成完整的攻击链路还原与样本鉴定结论。
多源工具与数据支撑
对于智能体而言,工具始终是其实现能力的关键延伸。天穹平台为智能体团队配备了丰富的多源工具和数据链路,涵盖样本脱壳、静态分析、沙箱行为分析以及网络流量分析等核心能力。智能体可根据样本类型和分析阶段,自主决策调用最合适的工具组合,无需人工干预即可完成从文件解压、格式识别、反混淆到行为监控的全流程操作。同时,平台支持工具的灵活扩展,新的分析工具可通过标准化接口快速接入,持续增强智能体的”武器库”。
产物输出与报告生成
智能体在运行过程中会产生大量中间文件,包括衍生文件、临时脚本、动态规则、内存转储等。这些信息虽然对自动化分析至关重要,但对分析人员而言,过量的原始数据反而会造成信息过载,干扰关键结论的提取。
为此,平台内置了智能过滤与聚合机制,自动从海量中间产物中提炼核心价值,最终输出以下结构化产物:
| 产物类型 | 格式 | 说明 |
|---|---|---|
| 样本可视化分析报告 | HTML | 交互式可视化报告,支持图表、时间线、行为树等多维度展示 |
| 样本分析报告 | Markdown | 结构化文本报告,包含完整的分析逻辑与结论 |
| YARA 检测规则 | Yara | 自动提取的特征规则,可直接用于威胁检测 |
| 提取脚本 | Python / Shell / PowerShell | 自动化提取、解密关键字符串、配置信息、IOC(如 C2 地址、域名、IP、文件哈希等) |
| 关键中间产物 | 多格式 | 经筛选后的核心证据文件,如关键内存片段、提取的 Payload 等 |
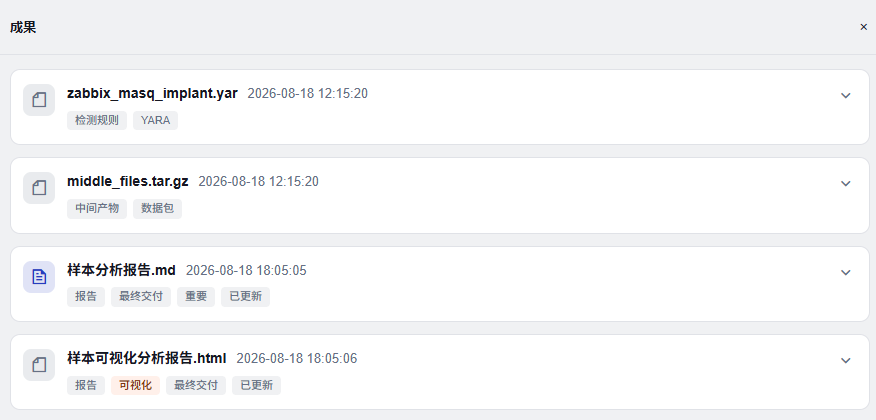
分析完成后,可通过以下方式获取产物:
- 在线预览:点击「在线预览」按钮,直接在浏览器中查看 HTML 可视化报告
- 离线下载:点击「离线下载」按钮,打包下载全部产物文件
样本逆向经验“蒸馏”
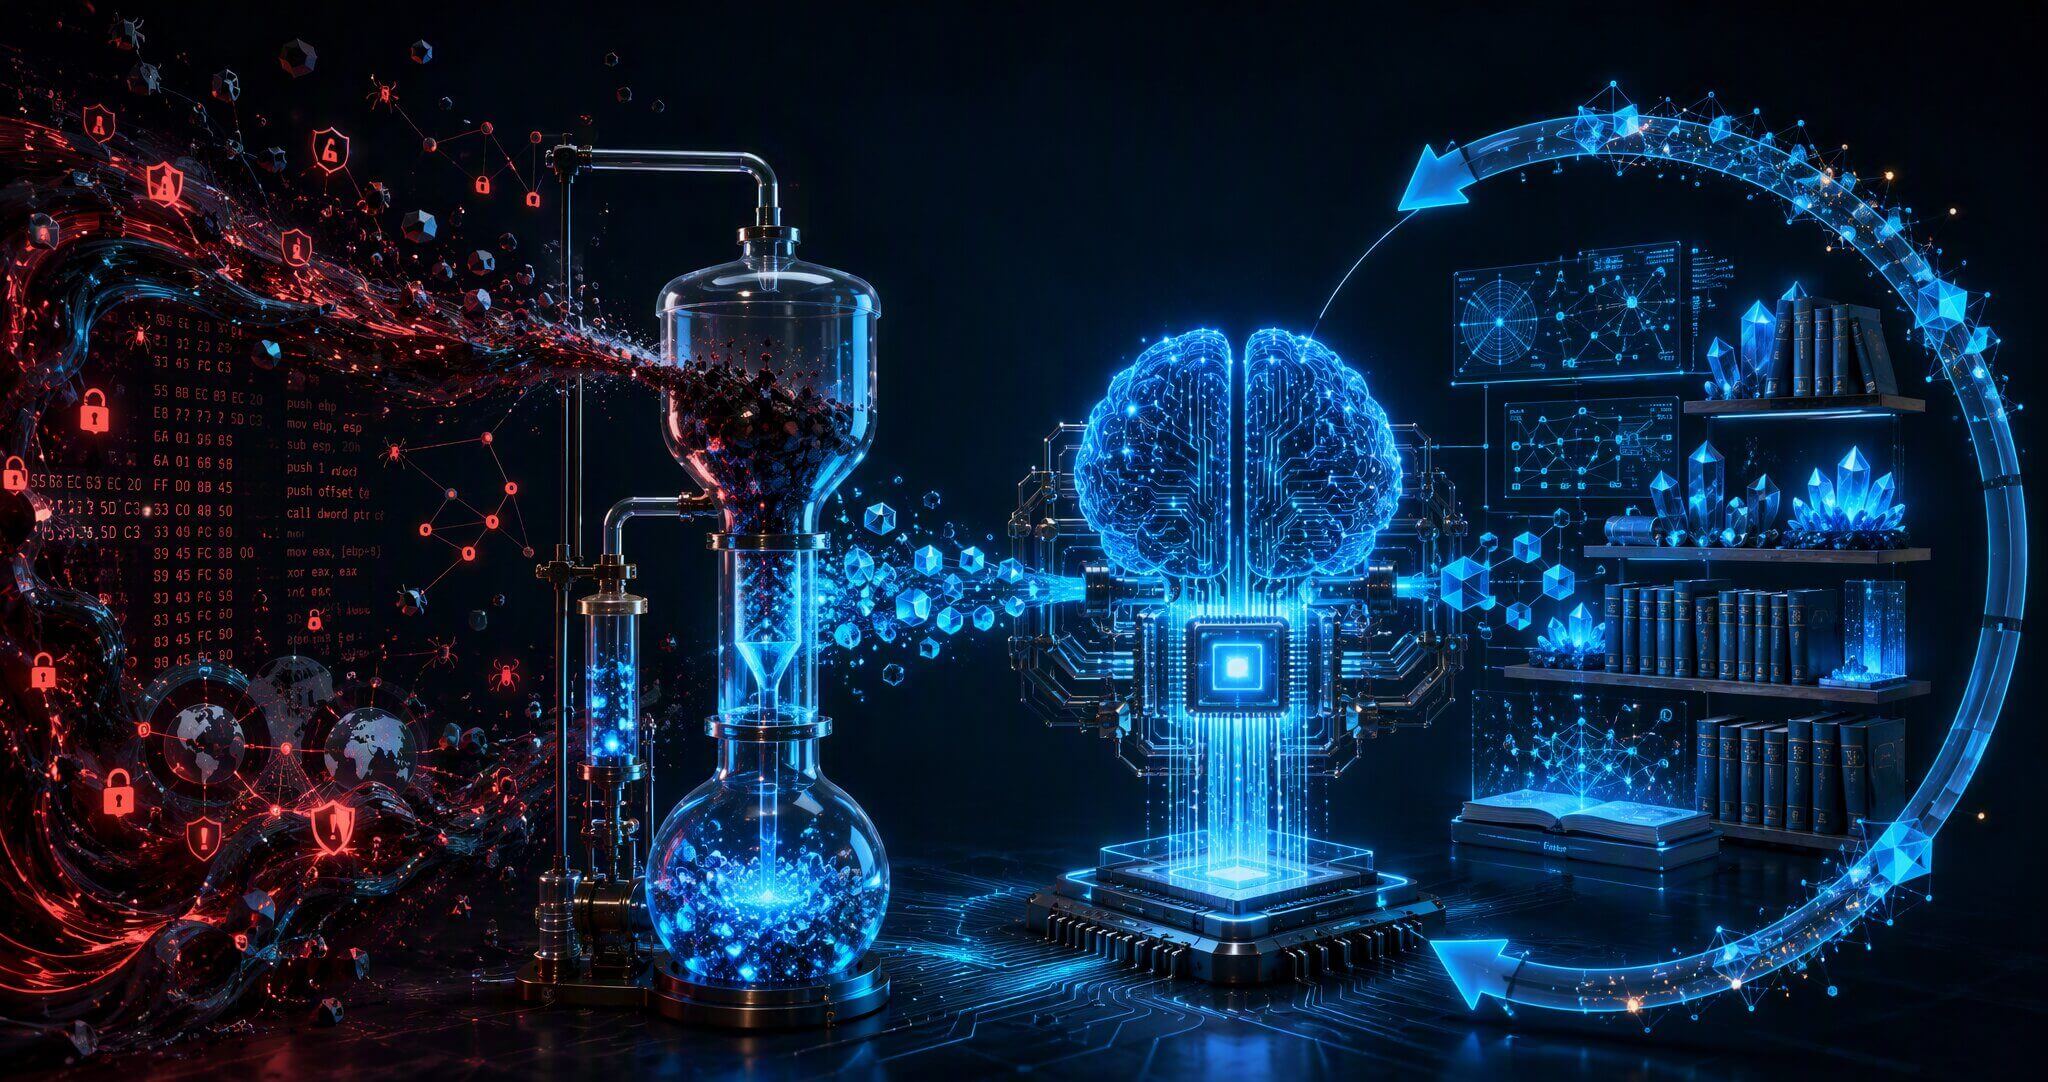
一个好的智能体,应当像人一样具备经验积累与知识传承的能力。天穹团队将多年一线逆向分析经验进行系统化”蒸馏”,构建了涵盖常见恶意软件家族特征、反调试手法、加密算法识别、C2 通信协议解析等领域的专家知识库。通过精心设计的知识库和技能库,将这些宝贵的实战经验转化为智能体的”肌肉记忆”。随着平台分析样本量的持续增长,系统还会自动沉淀新的分析模式与处置策略,形成自我进化的知识闭环,让每一次分析都在为下一次的深度洞察积蓄力量。
三、实战案例
以下案例是 HVV 期间两个具有代表性的样本,展示天穹智能样本分析平台的实战能力。
案例一:多阶段 Loader 深度拆解
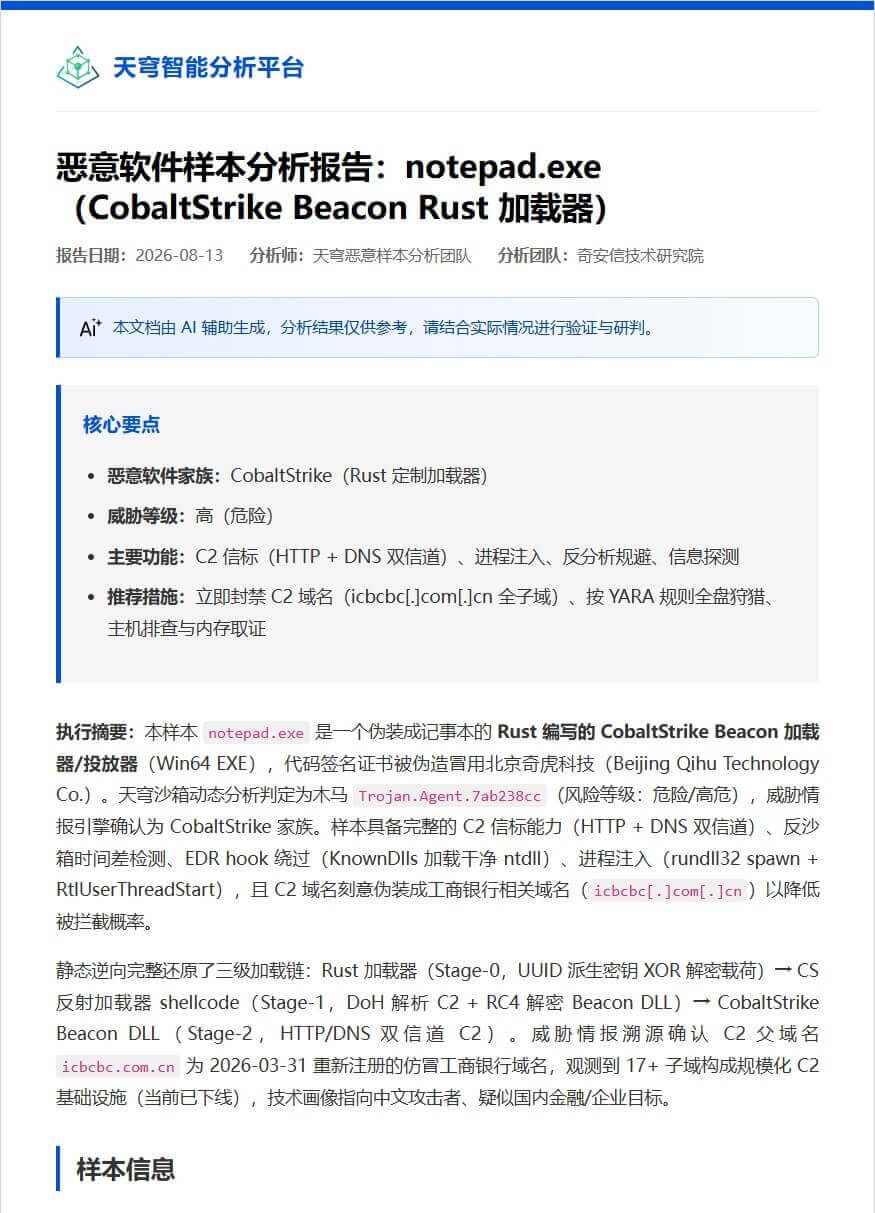
该样本是一个伪装为 notepad++.exe 的多阶段 Loader,基础信息如下:
- 文件名:notepad.exe
- 文件类型:EXE
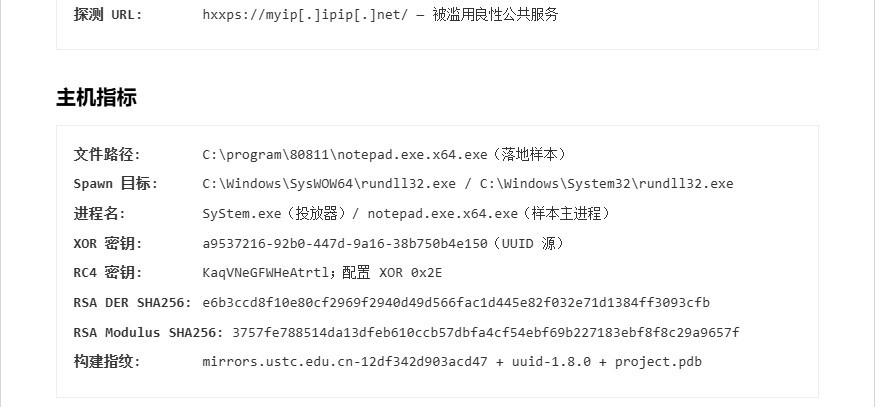
- SHA1:4d5030aa3ea312774907388d992de89fc116fa92
- C2
1
2
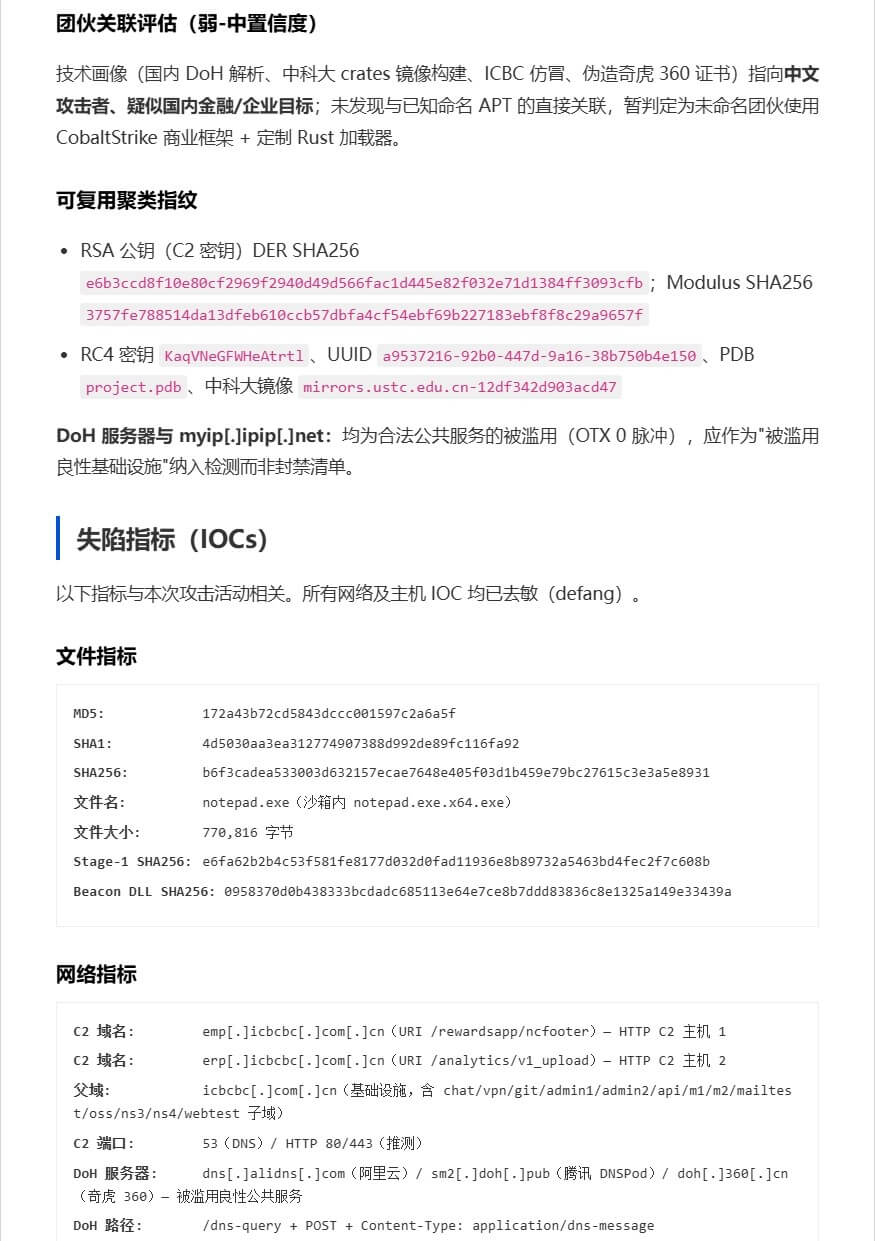
hxxps://emp.icbcbc.com[.]cn/rewardsapp/ncfooter
hxxps://erp.icbcbc.com[.]cn/analytics/v1_upload
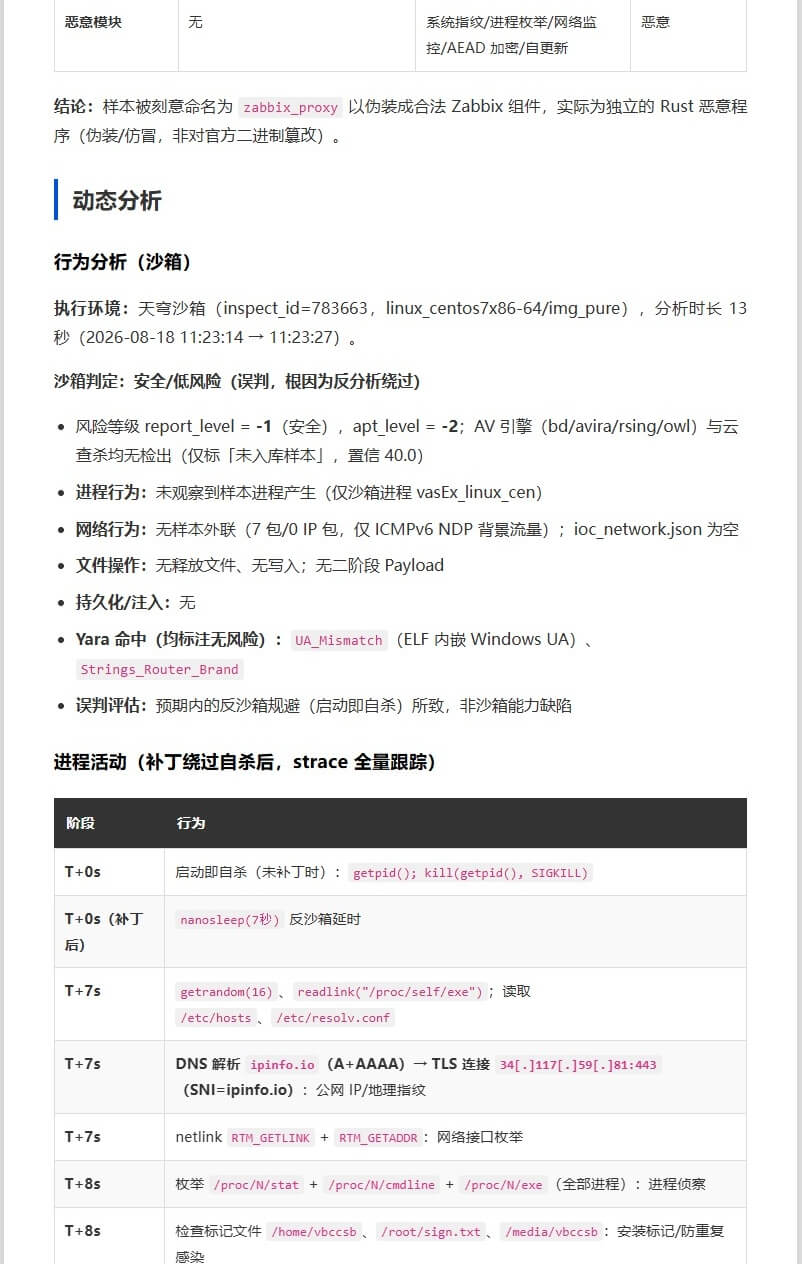
样本投递至沙箱后,因二阶段网络地址异常,未能触发后续 Payload 加载,导致沙箱未检出 C2 通信及后续恶意行为。
逆向分析智能体接管后,对样本执行了全量深度逆向,关键步骤如下:
- API 哈希恢复:解析动态 API 解析机制,还原敏感函数调用;
- Loader 逆向:跟踪多阶段加载逻辑,逐层剥离一阶段、二阶段 Payload;
- Shellcode 提取:定位内存解密区域,提取原始 Shellcode;
- 加密算法破解:识别自定义加密/编码算法,编写解密脚本。
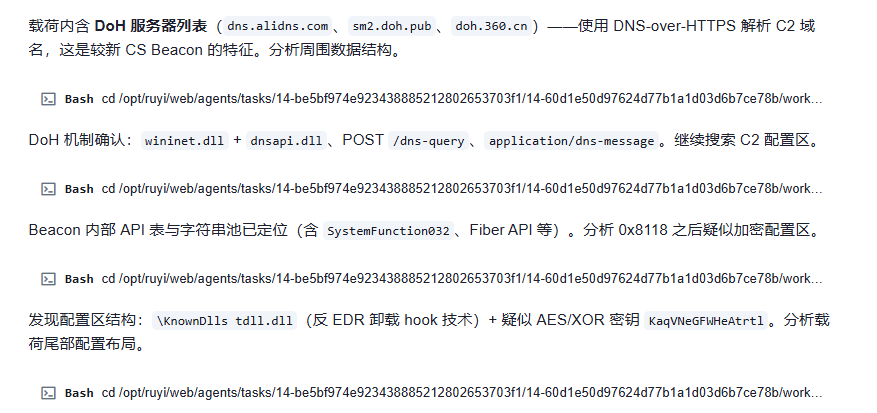
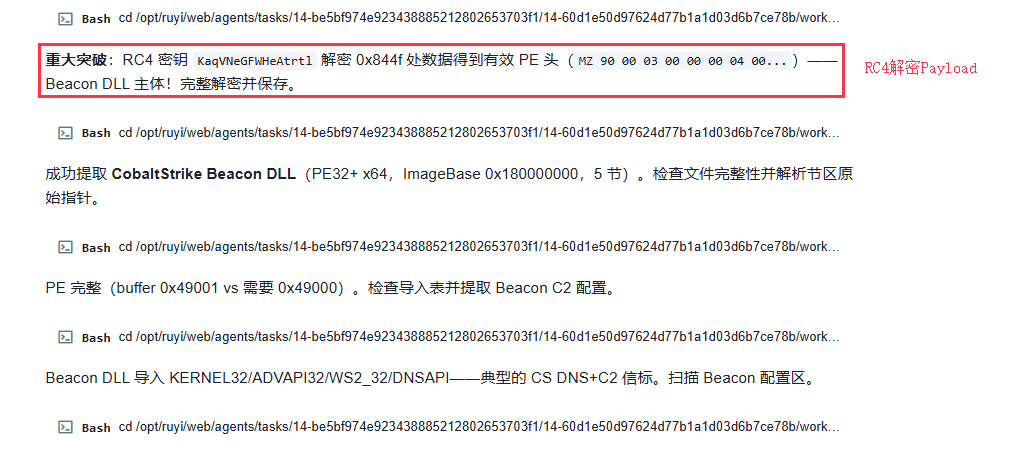
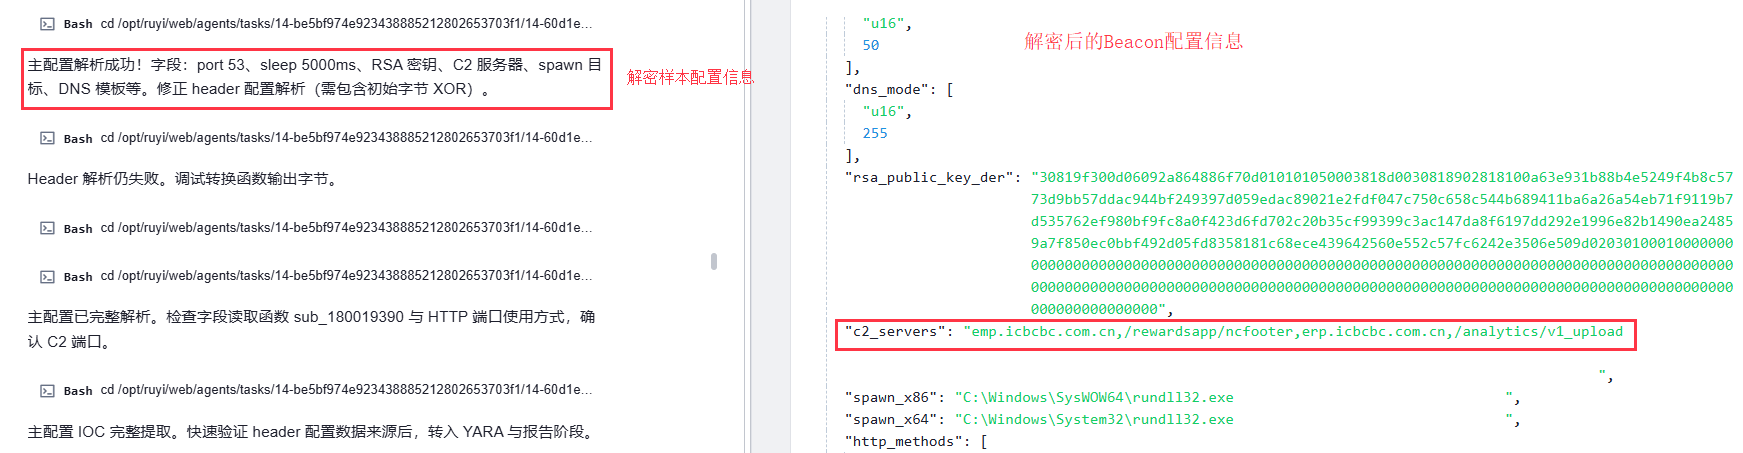
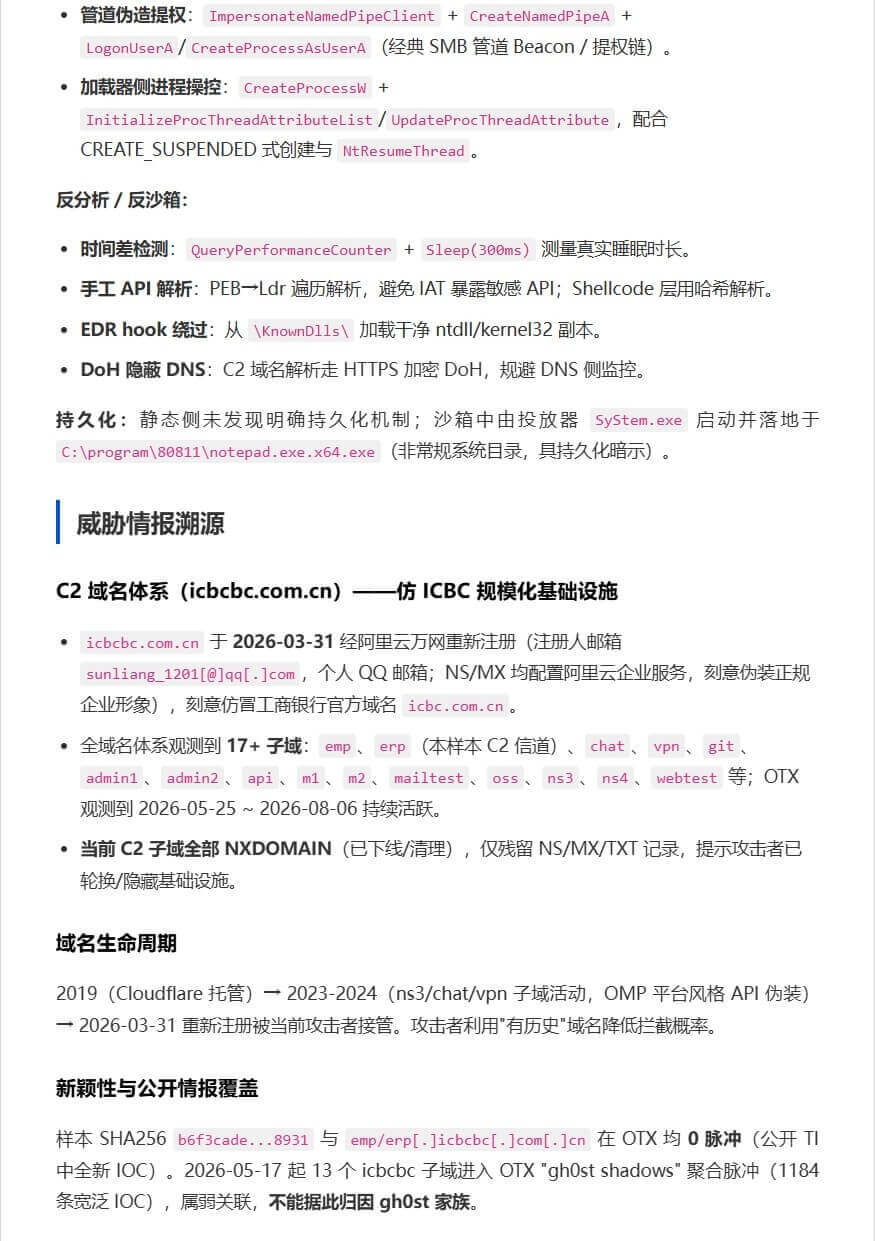
经多轮迭代分析,智能体确认二阶段 Payload 为 Cobalt Strike Beacon,并成功提取完整配置信息:
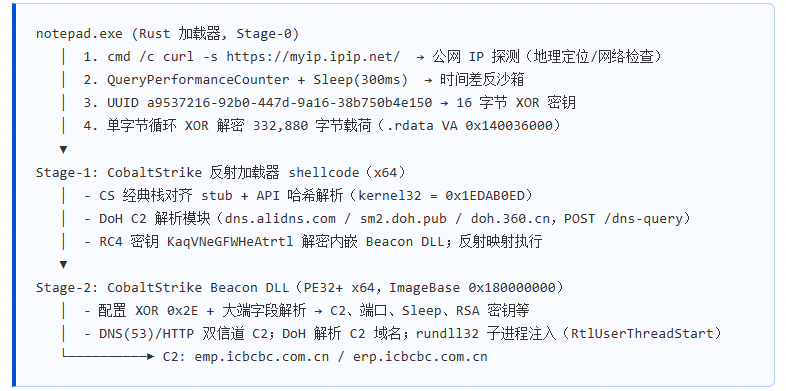
同时,智能体还原了样本的完整执行链路:
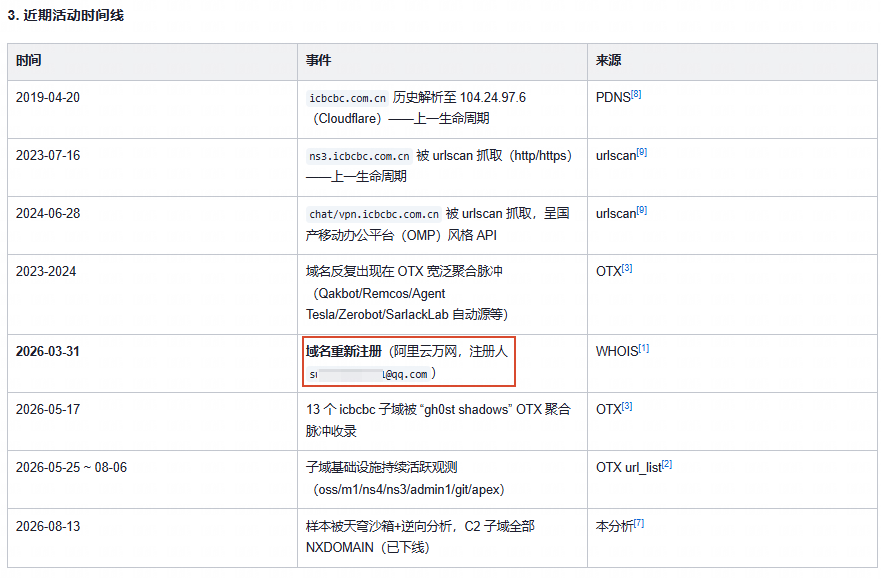
最后,情报智能体对 C2 地址进行深度溯源,绘制完整的活动时间线,并成功溯源注册人的邮箱地址:
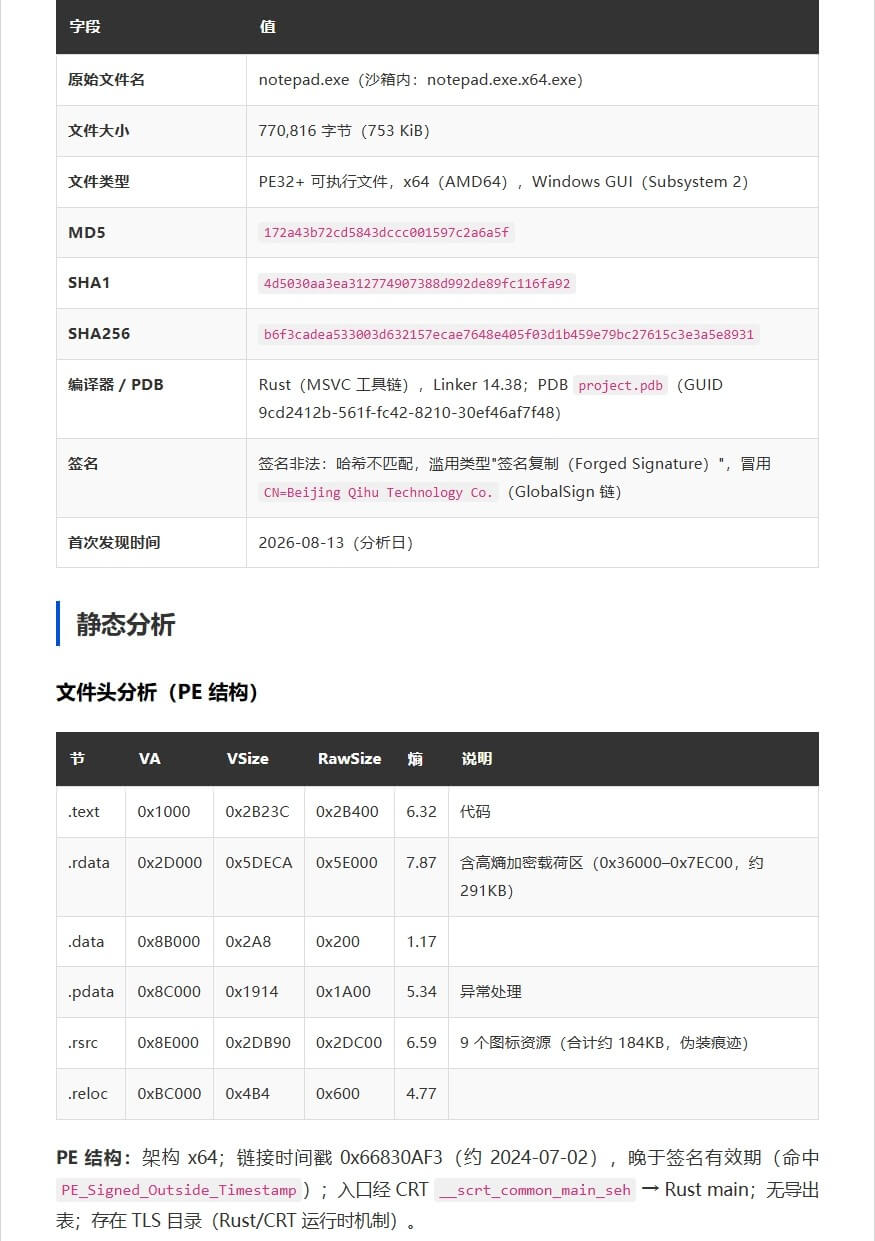
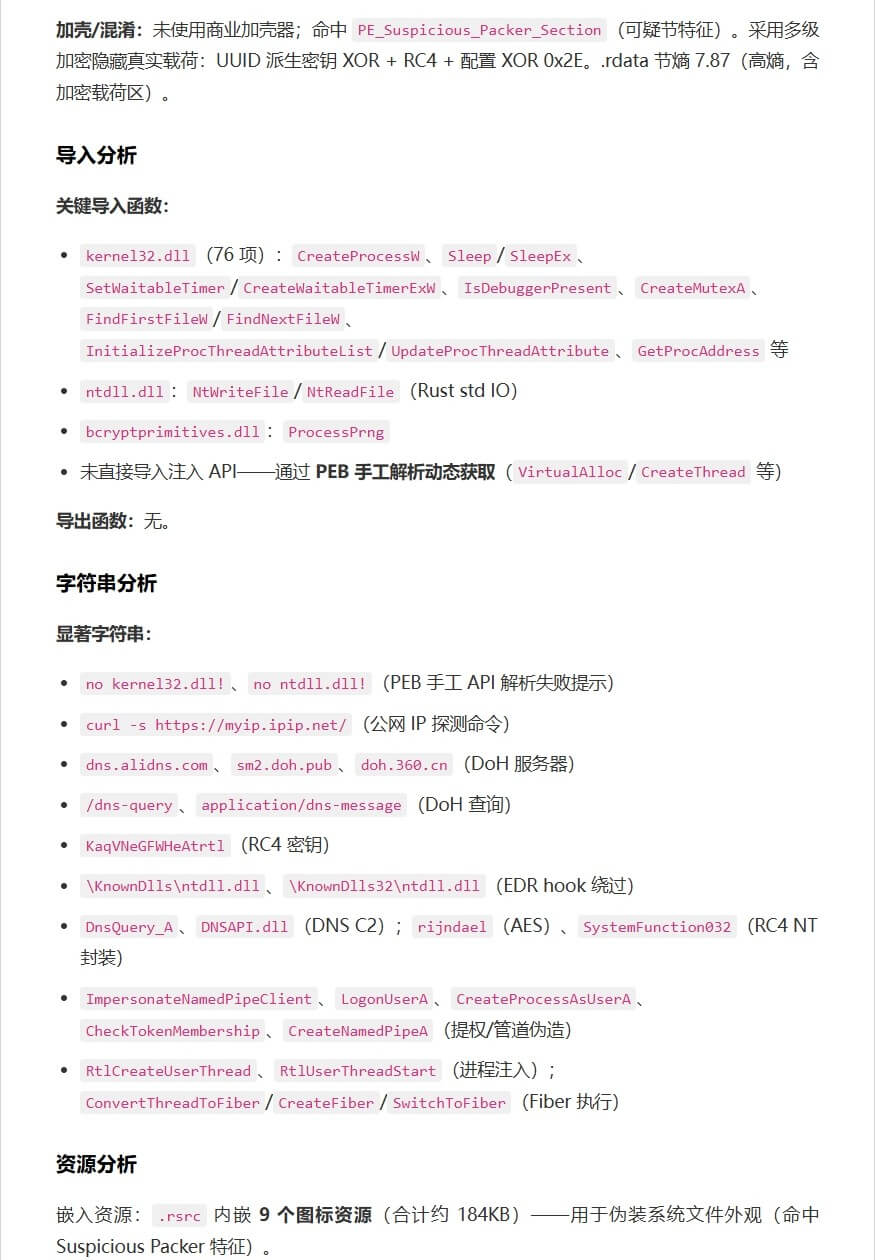
以下为智能体生成的可视化分析报告(由于内容较长,仅节选关键部分):
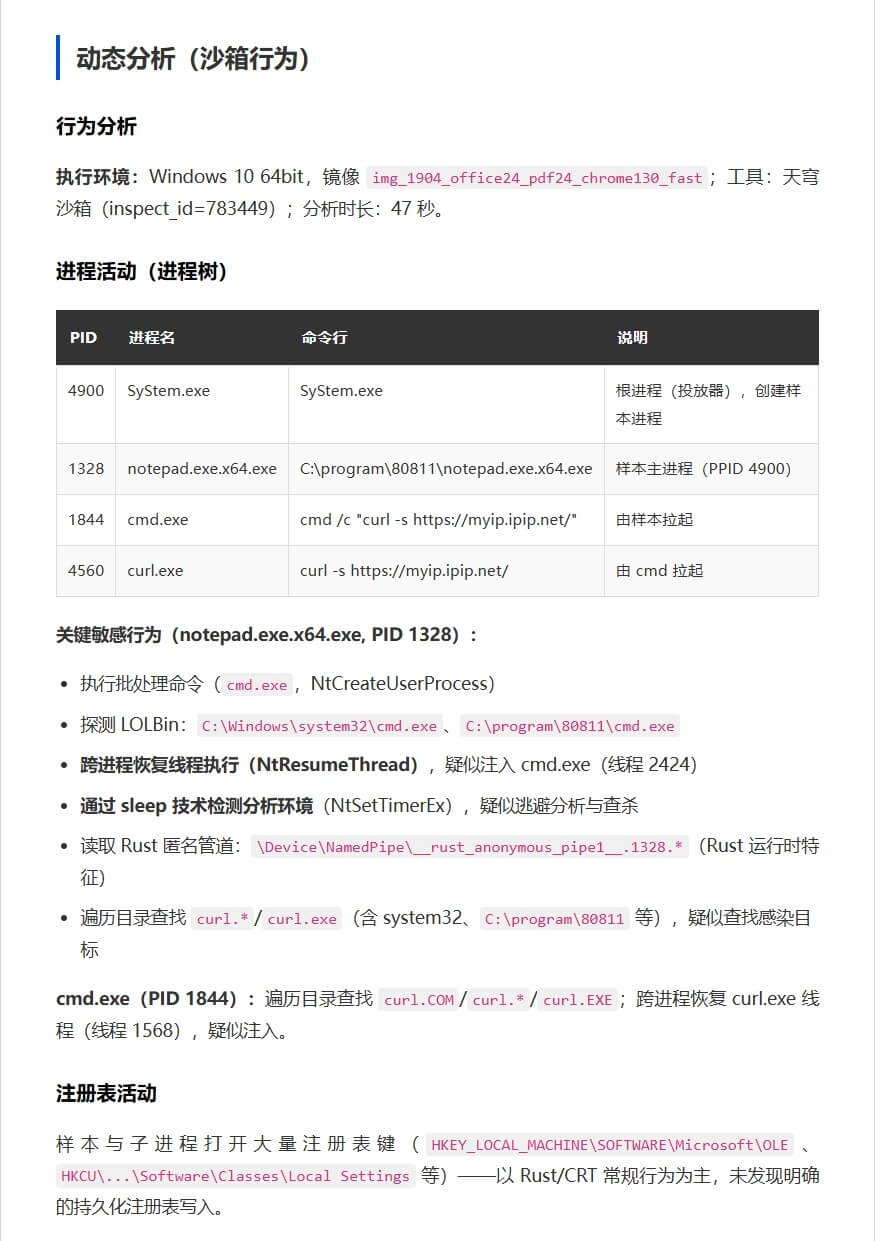
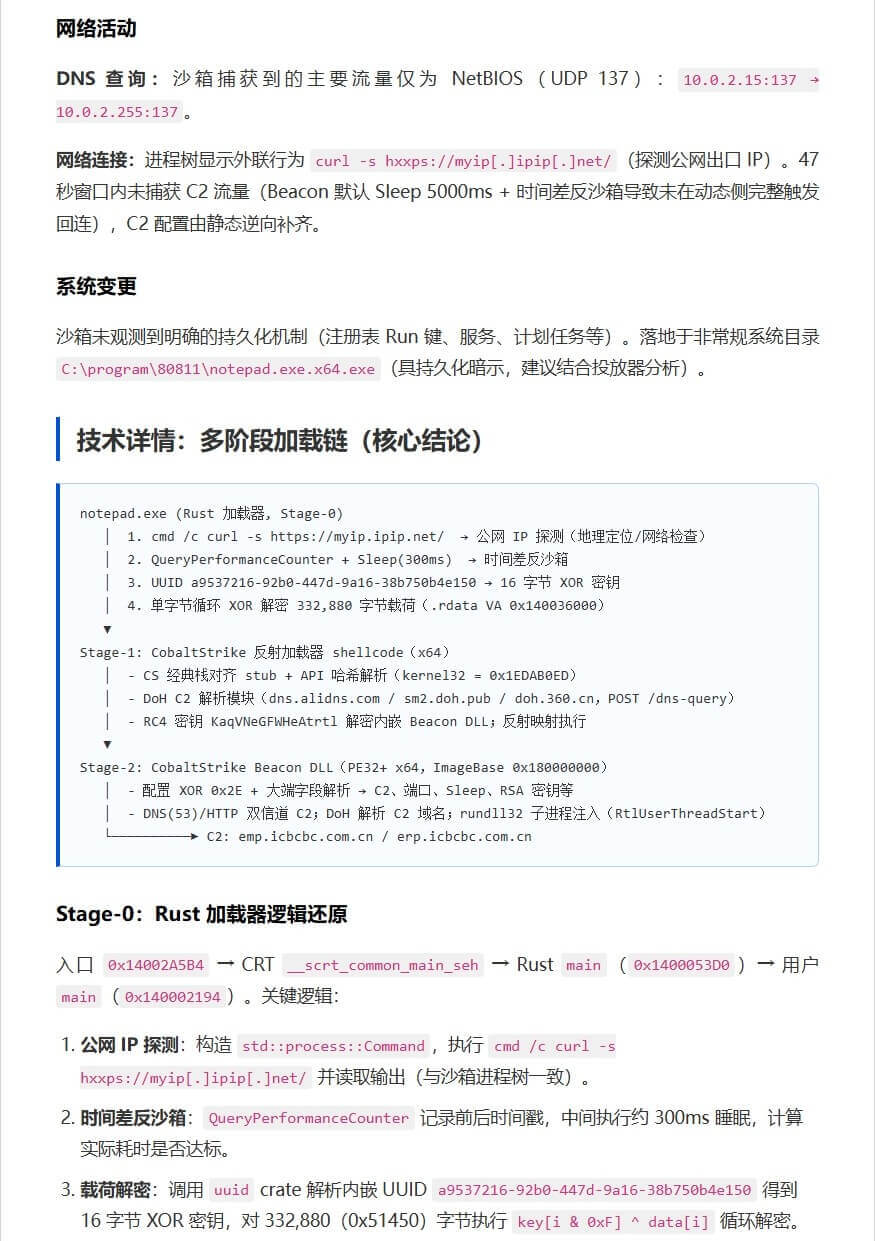
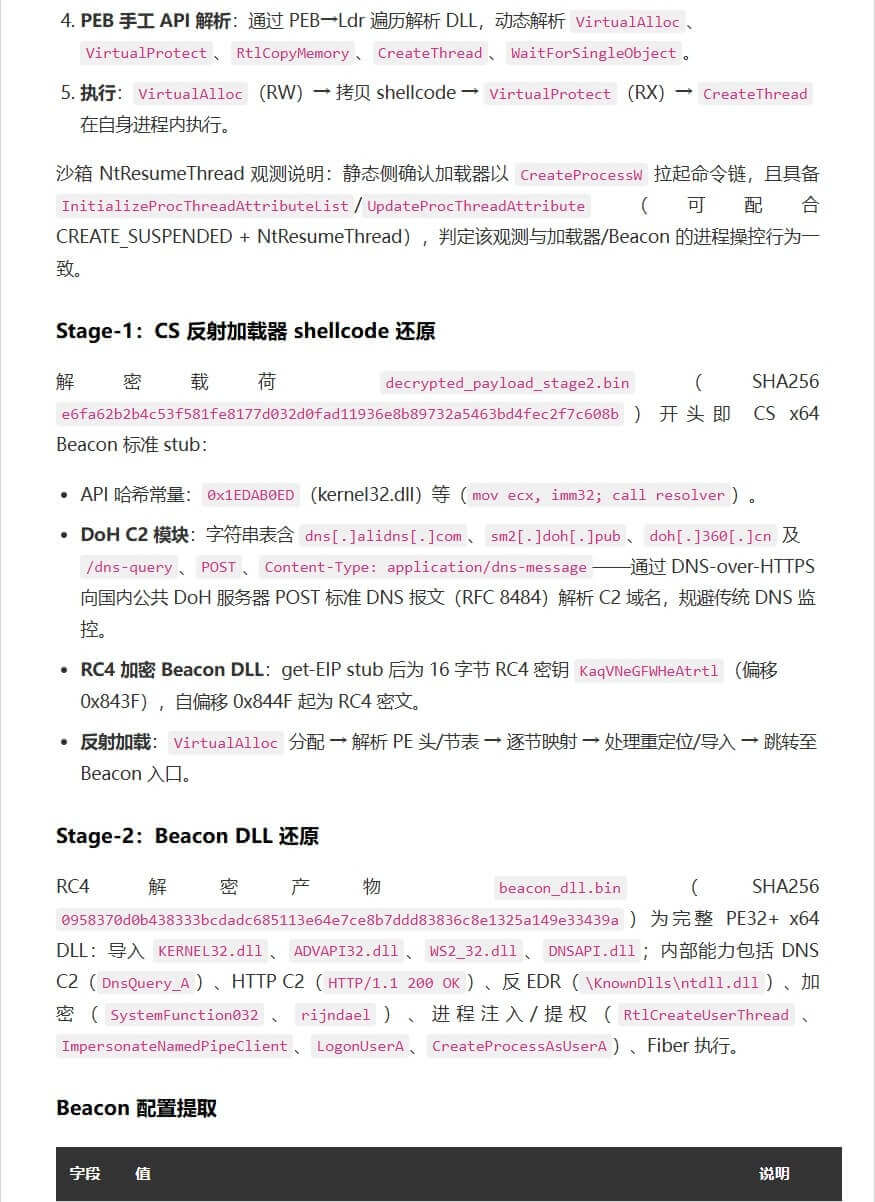
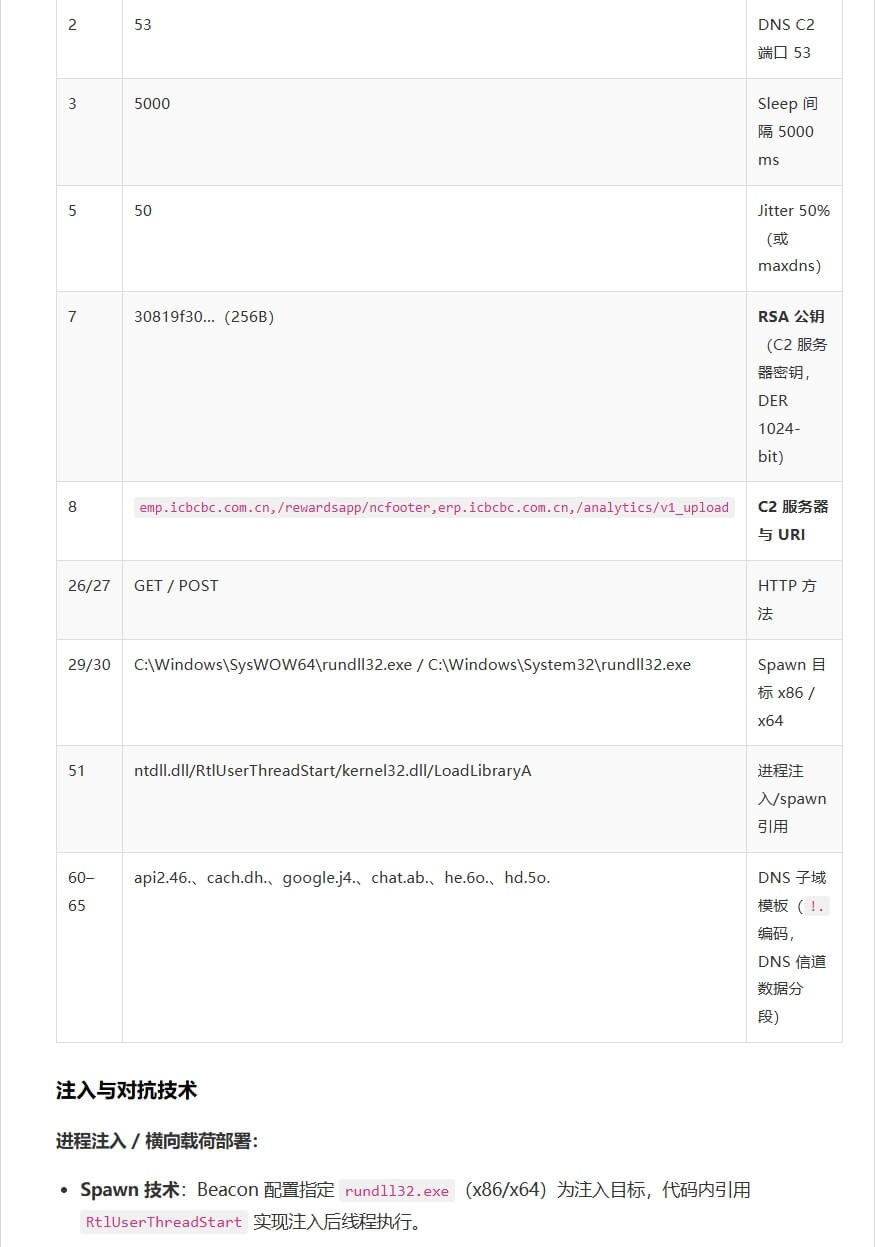
案例二:自毁逻辑智能 Patch
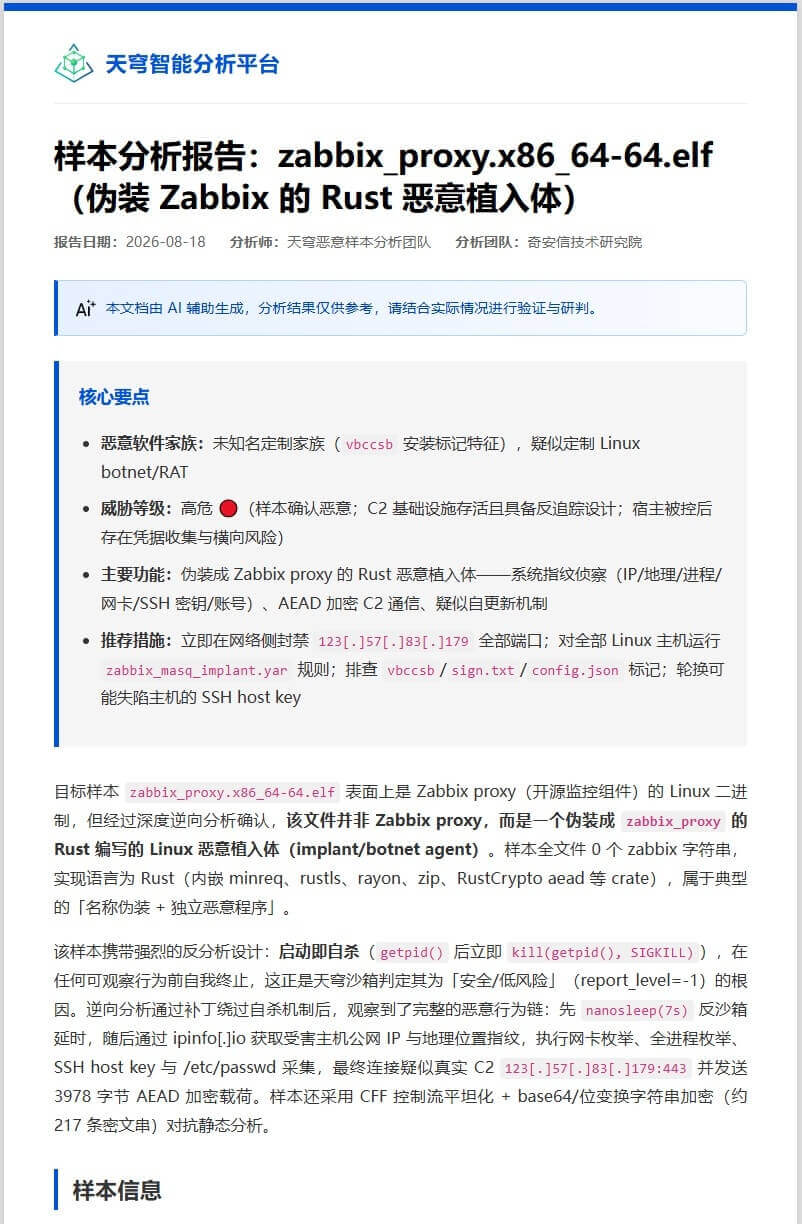
该样本是一个伪装为 zabbix_proxy 的 Rust 编写的 Linux RAT,基础信息如下:
- 文件名:zabbix_proxy.elf
- 文件类型:ELF
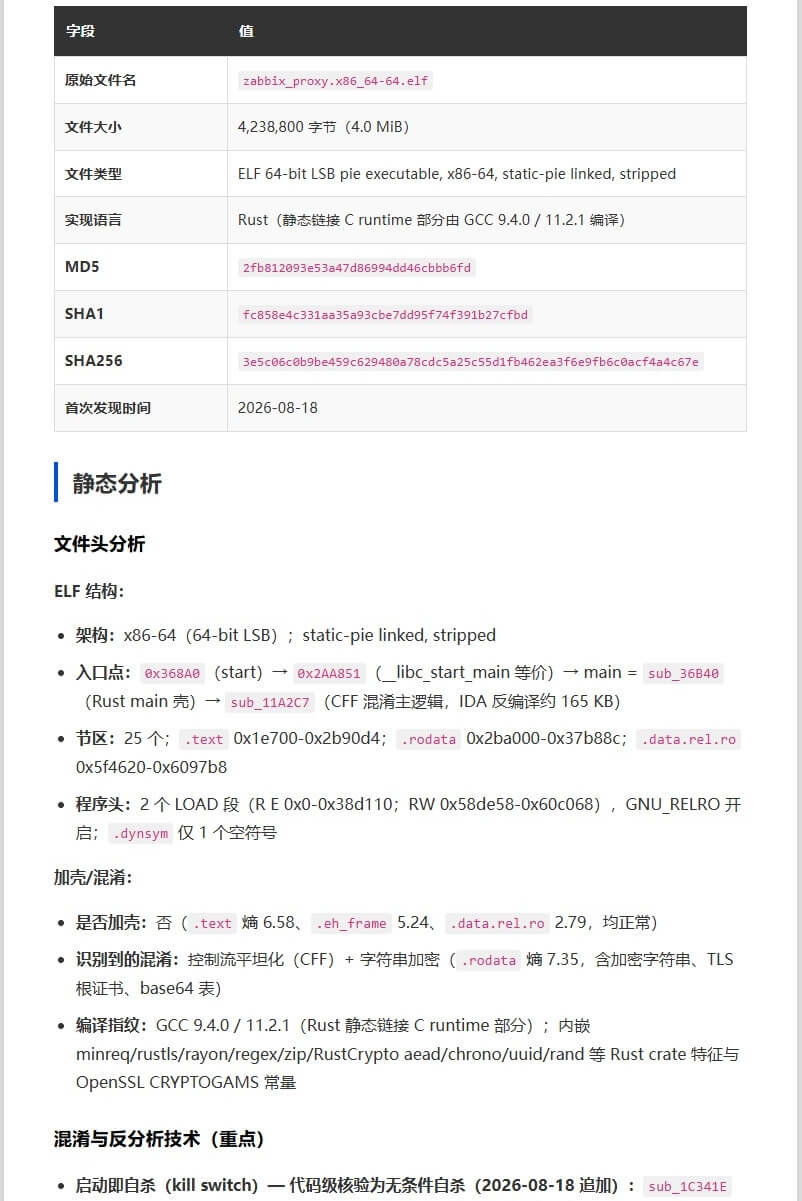
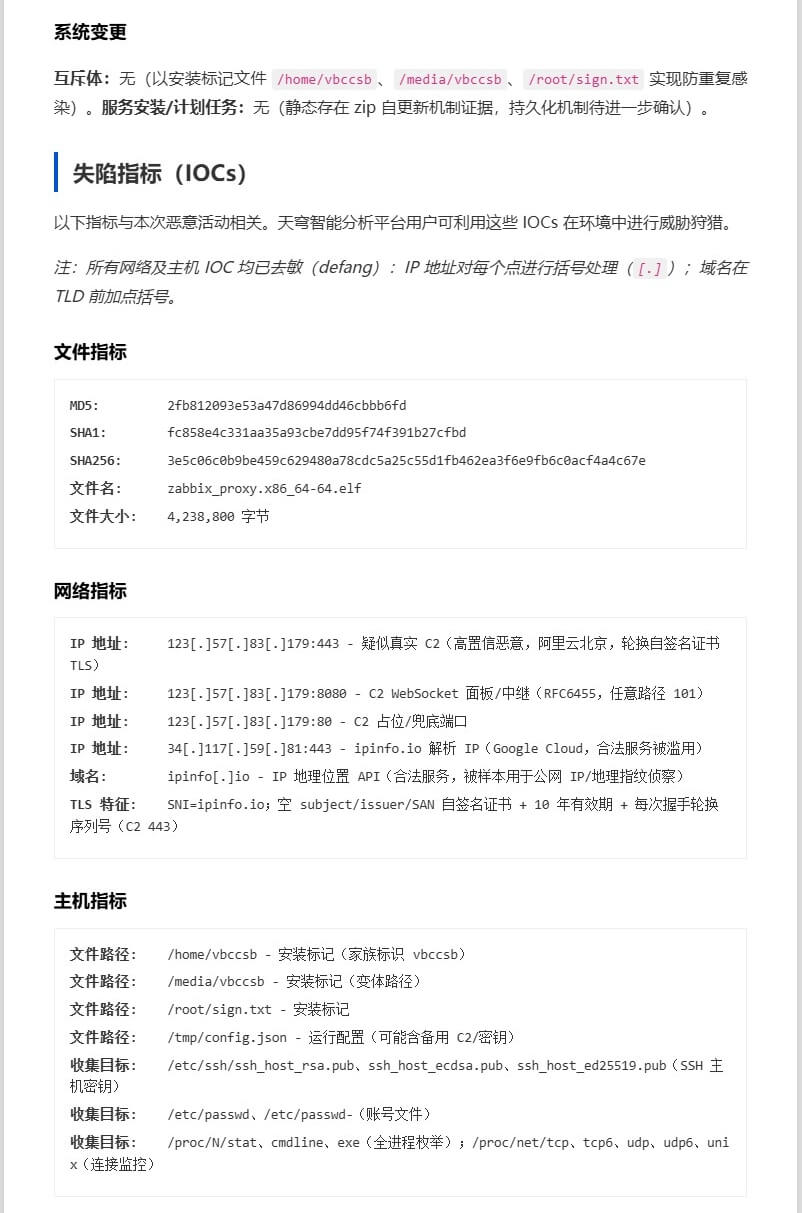
- SHA1:fc858e4c331aa35a93cbe7dd95f74f391b27cfbd
- C2:
1
123.57.83[.]179:443
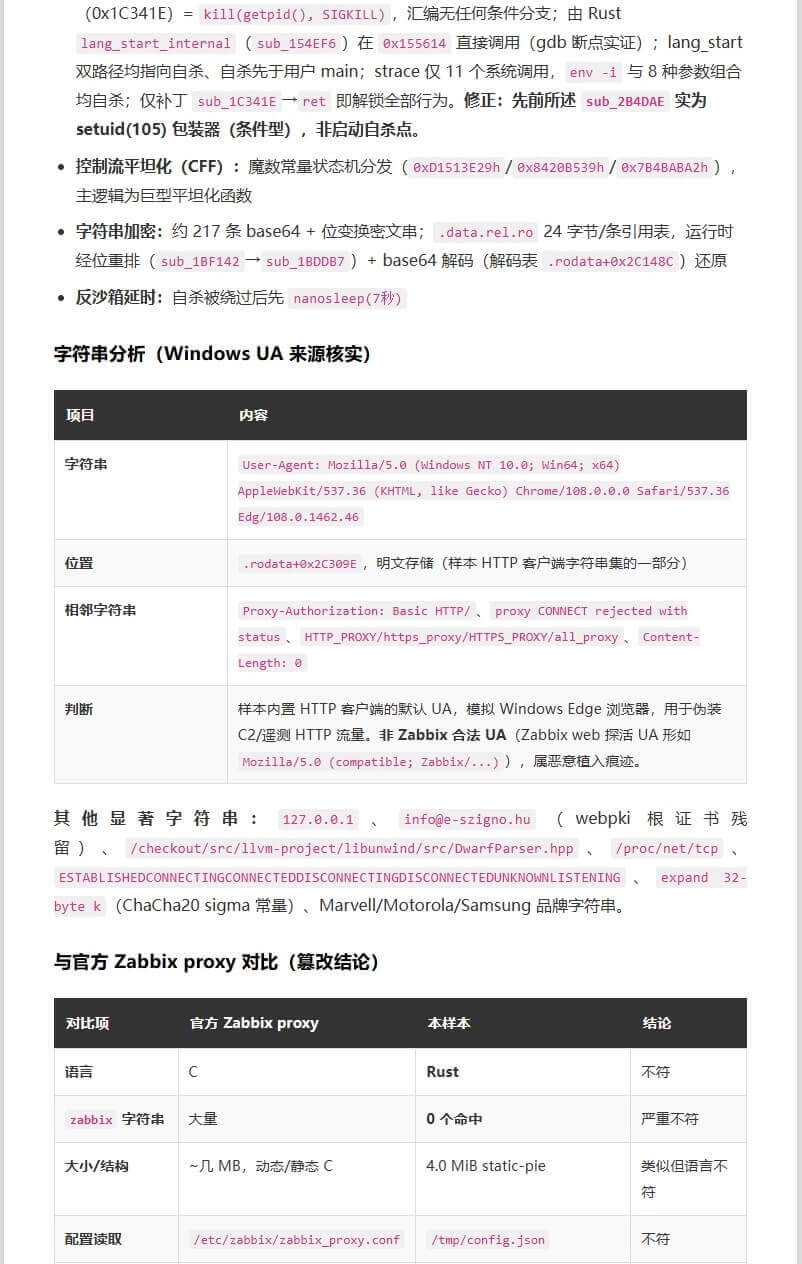
样本投递沙箱后立即终止执行,未触发任何后续行为。经智能体逆向分析确认,该样本存在无条件自毁逻辑:
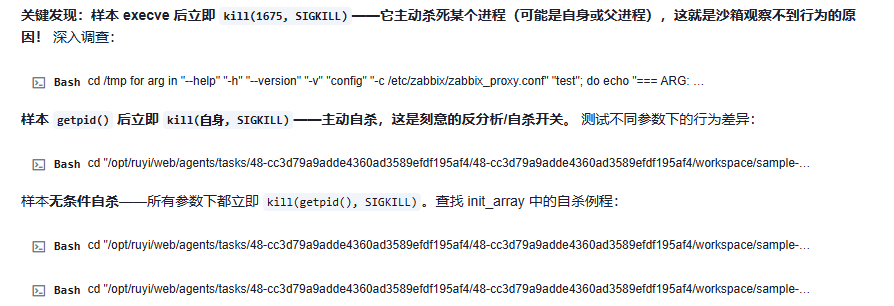
并进一步给出了自毁行为的完整证据链:
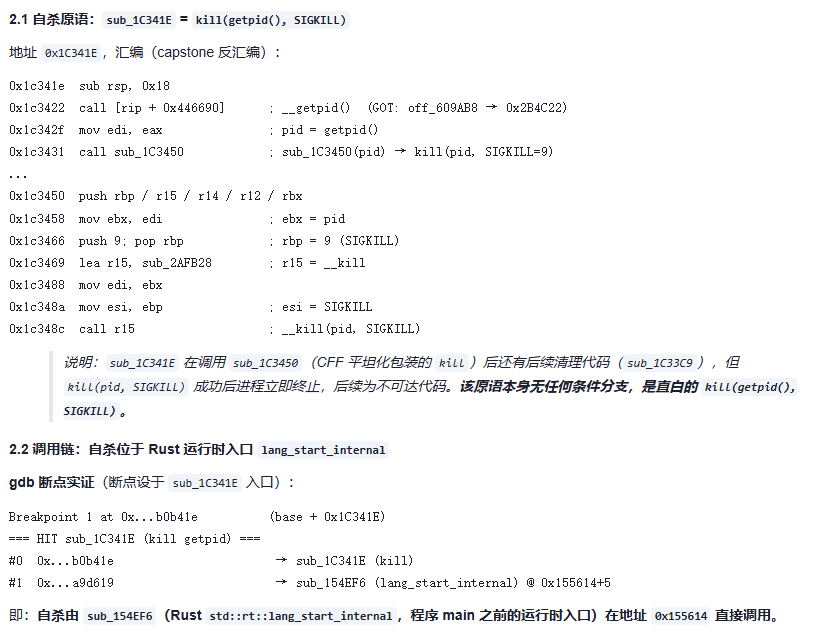
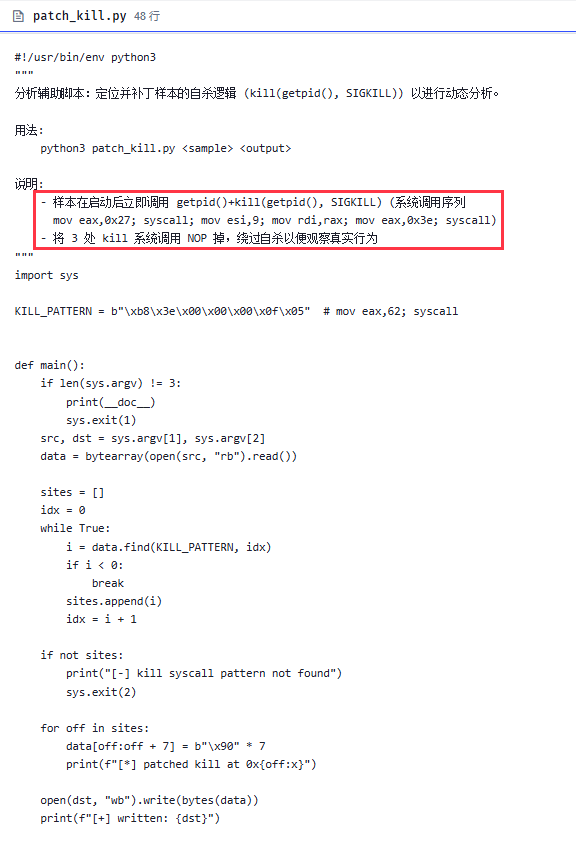
由于该样本使用 Rust 编写,并采用控制流平坦化(CFG) 进行混淆,纯静态逆向分析难度极高,直接提取 C2 几乎不可行。
然而,逆向智能体并未被阻塞,而是采用了一个相当聪明的绕过方法,它通过深度逆向准确定位到了自杀代码的位置,并编写 Patch 补丁脚本,成功修改了程序执行流,绕过了自杀逻辑!
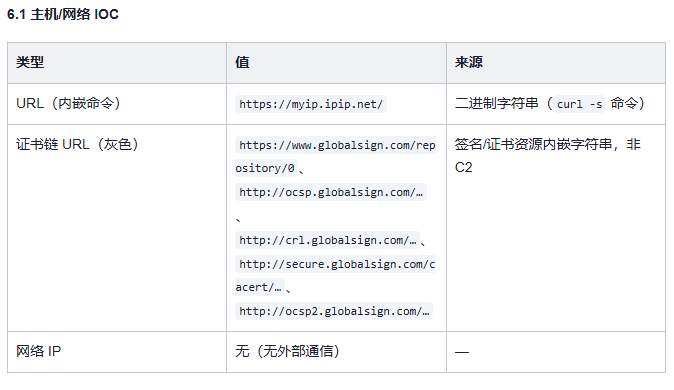
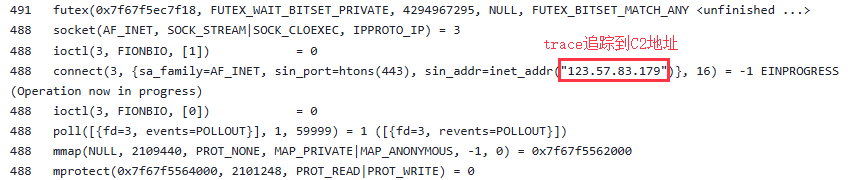
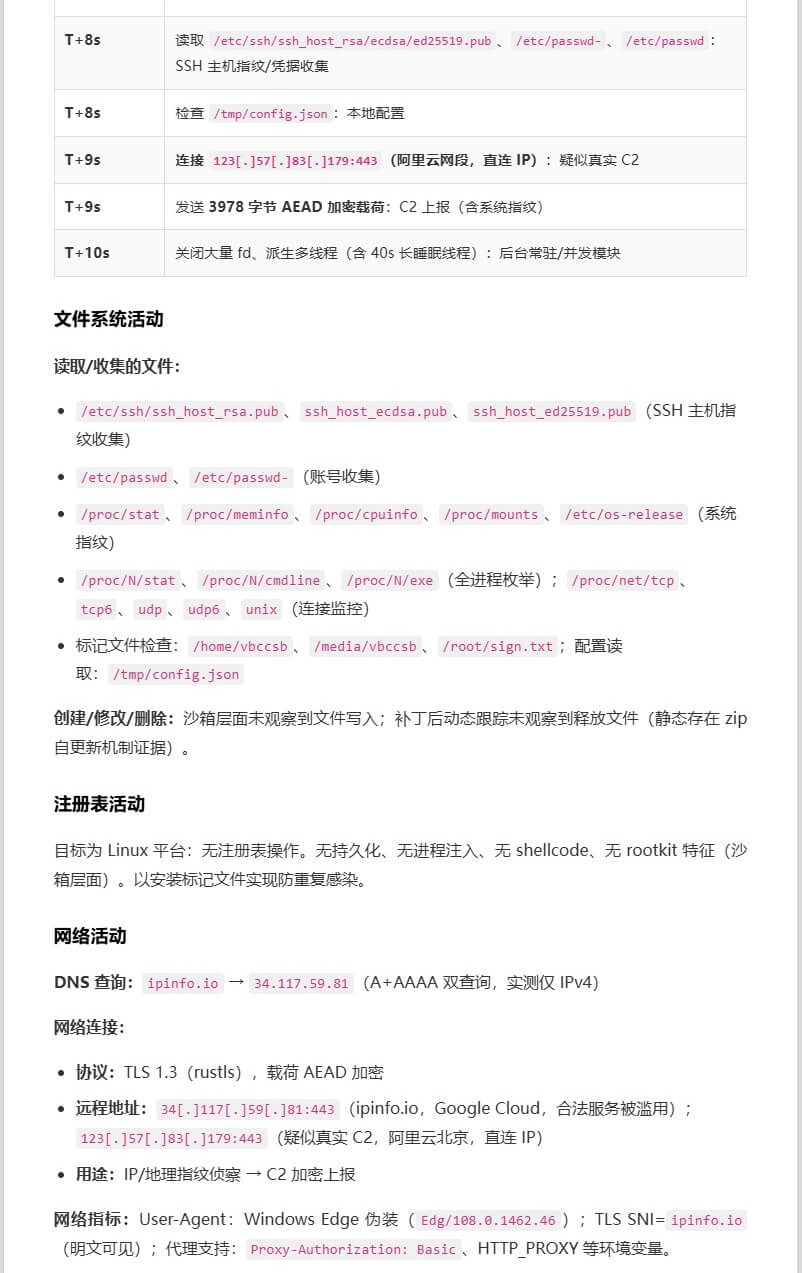
随后,智能体调用 trace 追踪调用链,捕获到样本首先访问 ipinfo.io 进行外联检测,随后连接至 123.57.83[.]179:443,该地址确认为样本 C2:
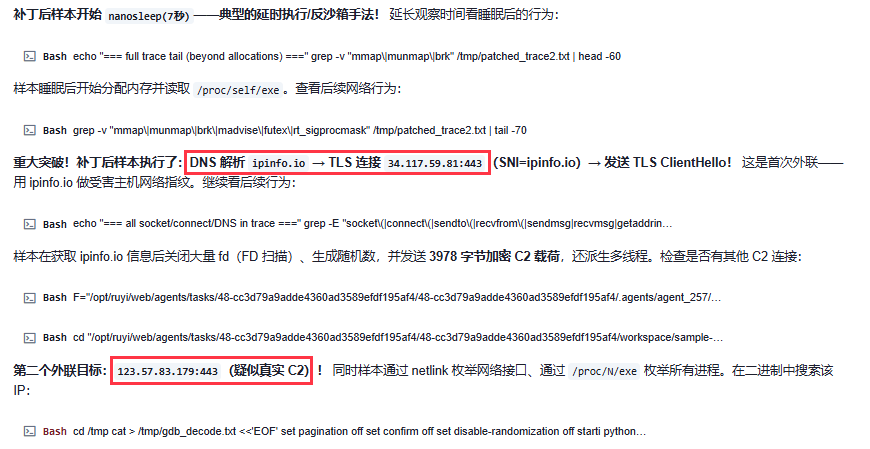
注:整个分析过程零人工干预,由智能体自主完成。
以下为智能体生成的可视化分析报告(由于内容较长,仅节选关键部分):
四、内测邀请
天穹团队始终秉持开放协作、互助共赢的理念,致力于以技术创新驱动安全能力的普惠共享。为进一步提升恶意样本分析效率,持续优化平台使用体验,我们诚挚邀请各位同事参与天穹智能样本分析平台的内测计划。请扫描下方二维码,加入天穹沙箱支持与反馈群,联系我们获取内测资格。
在内测期间,我们将为大家提供全程技术支持与操作指导,确保您能够快速上手并深度体验平台能力。同时,我们热切期待您在使用过程中提出宝贵的建议与反馈——您的每一条意见,都将成为我们迭代优化、打磨产品的重要参考。
诚邀加入,与我们共同打造更高效、更智能的自动化样本分析利器。